Sommet de Detroit : comment les leaders technologiques redéfinissent la stratégie d'entreprise
Quand HMG Strategy réunit, le 24 septembre à Detroit, les CIO et CISO de grandes organisations du Michigan et de l'Ontario pour son sommet annuel, la nouvelle peut sembler locale.
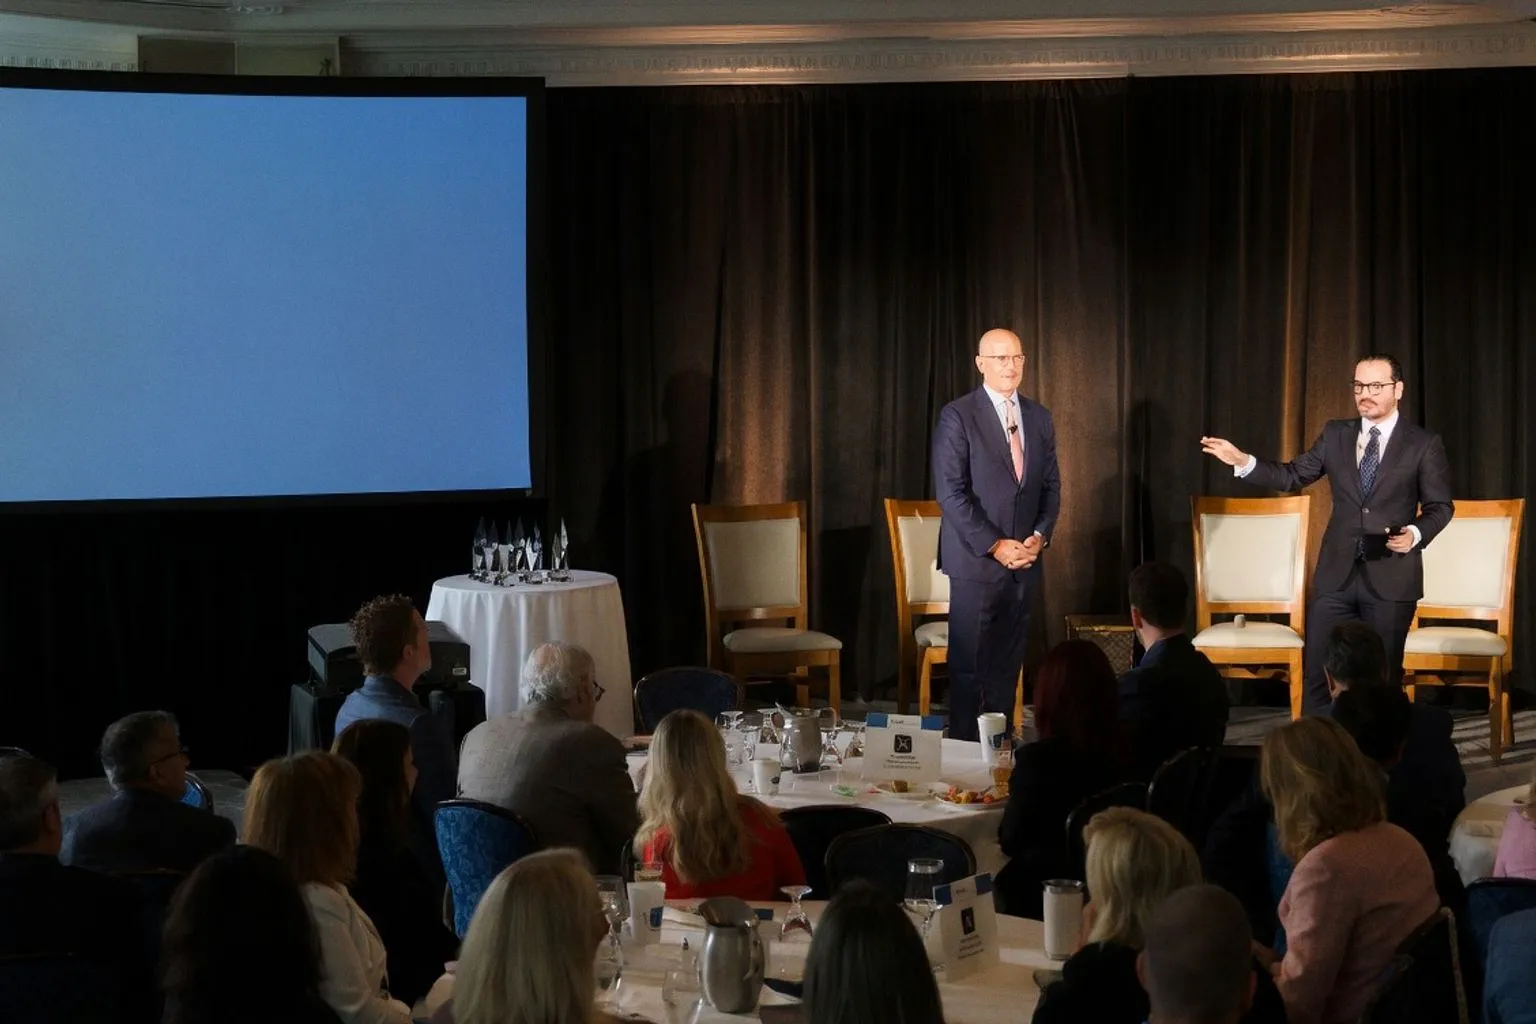
Elle dit pourtant quelque chose que je martèle à mes clients depuis des années: la technologie n'est plus un département, c'est une fonction de direction.
Selon l'annonce diffusée mi-septembre par l'organisateur, cette 17e édition du Detroit C-Level Technology Leadership Summit rassemblera à l'Orchard Lake Country Club des responsables venant d'Adient, Cooper Standard, Penske Automotive Group, Johnson Controls ou encore de la Ville de Detroit. Quatre thématiques figurent au programme: gouvernance de l'IA, essor de l'Agentic AI, résilience cyber, et surtout l'émergence du profil dit « CEO of Technology », un rôle qui repense la place du numérique au comité exécutif.
Quand le directeur technique devient stratège
Ce qui m'intéresse dans ce sommet, c'est moins la liste des intervenants que la question de fond qu'il pose: à qui rend vraiment compte le RSSI aujourd'hui, et comment le CIO s'impose-t-il à la table quand l'IA générative rebat les cartes des processus métier?
Le fondateur de HMG Strategy, Hunter Muller, le résume simplement: les dirigeants technologiques sont désormais attendus bien au-delà des frontières historiques de l'IT, sommés d'accompagner leur organisation à travers une période de changements sans précédent. Je retrouve cette tension chez presque tous les dirigeants que j'accompagne en ce moment — qu'ils pilotent une ETI industrielle, une scale-up SaaS ou une direction numérique du secteur public.
Trois questions à vous poser dès lundi
Inutile d'attendre un sommet à Detroit pour ouvrir les bonnes discussions. Trois réflexes que j'invite chaque comité de direction à tester cette semaine:
- Qui porte aujourd'hui la cohérence numérique entre DSI, RSSI et direction générale? Si la réponse commence par « on se voit de temps en temps », c'est que la gouvernance mérite d'être clarifiée.
- Où en est votre cadre de gouvernance de l'IA? Inventaire des usages, validation des fournisseurs, documentation des modèles: si rien n'est écrit, tout reste fragile au premier audit.
- Comment mesurez-vous la résilience cyber en termes métier — heures d'activité protégées, chiffre d'affaires sécurisé — plutôt qu'en correctifs déployés?
Ce que Detroit dit de votre propre feuille de route
Ne voyez pas ce rendez-vous comme un événement lointain. Ce qu'il reflète, c'est la convergence que j'observe chez chacun de mes clients: IA agentique qui passe du POC à l'industrialisation, exigences croissantes des conseils d'administration sur la cyber, et attente d'une mesure d'impact business tangible. Les organisations qui n'auront pas commencé à articuler ces trois angles avec leurs équipes perdront du temps — et du temps, dans une transformation, c'est de l'argent mais aussi de la confiance perdue.
Le sommet du 24 septembre donne surtout un vocabulaire commun à des centaines de dirigeants. À nous, en France et en Europe, de le traduire dès maintenant en feuille de route opérationnelle.